【社内教育】ISO認証とは ? なぜソフトウェア会社はISO認証を必要とするのですか?
組織が顧客および法令順守のニーズを満たすために取り組むにつれて、複数の ISO 認証を取得して維持する必要性がますます一般的になっています。
ISOとは?
国際標準化機構 (ISO) は、製品、サービス、およびシステムの品質と性能に関する仕様を定義する非政府組織です。 この組織によって定められた基準は、商品が満たさなければならない厳しい要件があるため、国際貿易にとって価値があります。 彼らの究極の目標は、世界中の産業福祉を改善し、すべての人の安全とセキュリティのレベルを高めることです。
包括的な標準を作成するには、献身と研究が必要です。 特定の分野の専門家が集まり、さらに改善する方法について話し合います。 これらの議論の最後に、投票プロセスによって組織のコンセンサスが得られます。 平均的な完全なプロセスには約 3 年かかります。 組織が標準を作成するには、次の 4 つの状況が発生する必要があります。
- 市場の需要
- 世界の専門家を結集
- マルチステークホルダープロセスを通じて成長する
- すべての当事者がコンセンサスに達する
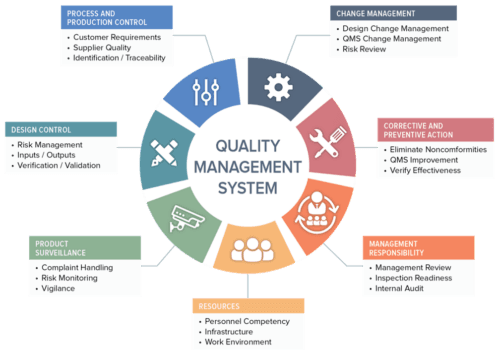
ISO 9001の紹介
ISO 9001とは?
ISO 9001は品質マネジメントシステムに関する国際規格です。
最も普及しているマネジメントシステム規格であり、全世界で170ヵ国以上、100万以上の組織が利用しています。
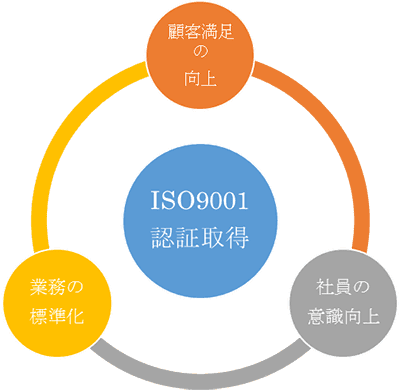
ISO 9001は、次の2点を実現するための品質マネジメントシステムの要求事項を定めています。
- 一貫した製品・サービスの提供
- 顧客満足の向上
ISO 9001:2015 は、国際標準化機構 (ISO) によって発行された品質マネジメント システムの国際規格であり、生産、ビジネス、サービスのすべての分野、およびすべてのプロセスに適用できます。従業員10名からの応募も可能、従業員数十万人の企業・団体も応募可能です。 ISO 9001:2015 規格は、企業/組織の年齢を制限しません, 長い間運営されてきたビジネス/組織は、今すぐ適用を開始できます.そのビジネス/組織の。
ISO 9001が重要な理由
ISO 9001:2015は国際的に認められた規格で、業種を問わず企業が品質管理システムを構築し、実施し、維持していくためにあります。組織の規模や業界を問わず、様々な企業を想定して作られており、どんな企業でも利用できます。顧客満足の獲得や改善に向けたシステムを企業内で構築する基礎となる、国際的な規格です。そのため、サプライヤーの最低条件としてこの規格を採用している企業が多くあります。
企業内のプロセスを内部で監査したり、認証機関が審査を行ったりするため、顧客が直接監査や審査を行う必要はありません。このため、ISO 9001は多くの企業が市場で優位性を持つために不可欠になっているのです。
ISO 9001:2015 は、リスクを管理し、エラーを防止し、一貫して顧客を満足させる高品質の製品/サービスを生産/提供するための科学的品質管理システムを構築するための規格を提供します。ISO 9001:2015 は製品規格ではありません。 企業/組織が ISO 9001:2015 を適用すると、科学的な作業方法が作成され、作業に一貫性が生まれ、運用プロセスが標準化され、多くの不要な手順が排除され、運用プロセスにおけるリスクが防止され、時間が短縮され、コストが削減されます。ミスや仕事のミスで発生する事故を未然に防ぐと同時に、従業員の責任能力や意識を格段に高めます。
ISO 27001紹介
ISO27001とは?
ISO27001は、ISMSに関する国際規格です。ISMSは、Information Security Management Systemの略で、日本語では「情報セキュリティマネジメントシステム」と訳されます。情報の安全な管理を実施する仕組みのことです。
IT社会が加速し、インターネット上にはさまざまな情報があふれています。世の中が便利になる一方で、情報漏洩などのリスクも高まってきました。このような現代社会においては、企業側に情報
セキュリティの強化が求められます。そこで、国際的な情報管理システムのスタンダードを作ろうということで生まれたのが、ISMSという考え方です。
機密情報や個人情報など、重要なデータを扱う企業においては、自社内に適切な情報管理システムを構築し、運用していかなくてはなりません。
ISMSでは、情報セキュリティの重要な要素として、機密性・完全性・可用性の3原則と、さらに真正性・責任追跡性・信頼性・否認防止を加えた7要素を重視します。
情報セキュリティ管理システムは、各企業が次のことを行うために確立する必要がある一連の規則です。
- 企業の情報セキュリティに対する利害関係者の期待を特定する
- データ ソースに存在するリスクを特定する
- 情報源に関連するリスクを管理および対応するための対策を特定する
- 組織内の情報セキュリティを達成するための明確な目標を設定する
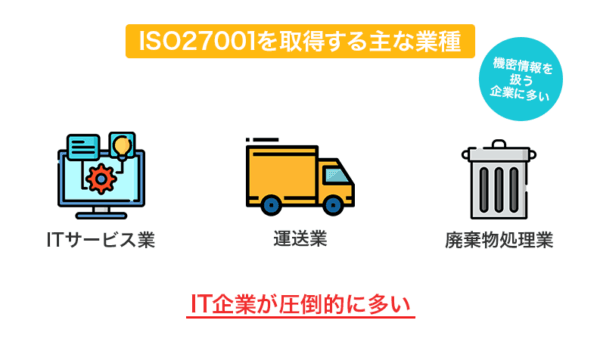
製造業がISO 27001を取得するメリット
実際に製造業がISO/IEC 27001を取得すると、どのようなメリットを得られるのでしょうか。主なメリットとして挙げられるのは、次の3点です。
- 情報セキュリティリスクの低減
ISO/IEC 27001を取得すると、情報セキュリティリスクを低減できます。製造業の内部には、自社の固有技術や製品の企画案、設計図面、知的財産、原価情報、製造条件、といった外部から守るべき情報が数多くあります。また、顧客情報や取引先企業が保有する機密情報も、自社から流出すれば大きな問題になるため、厳重に守らなければなりません。
- 社会や顧客からの信頼獲得
O/IEC 27001を取得した企業は、社会や顧客からの信頼を獲得しやすくなります。昨今では、世の中全体で情報セキュリティに関する関心が高まっており、情報漏洩などが起こると大々的に報道されるようになりました。また、以前は個人情報を狙ったサイバー攻撃が多い傾向にありましたが、ここ数年間で製造業の機密情報を狙ったサイバー攻撃も頻発しています。こういった背景から、すでに一部の企業は自社だけでなく取引先企業にもISMSの確立を求めるようになり、ISO/IEC 27001の認証取得が取引条件になるケースも増えているのです。
- 従業員の情報セキュリティ意識の向上
従業員の情報セキュリティ意識の向上も、ISO/IEC 27001を取得するメリットです。ISO/IEC 27001を取得・維持するためには、組織のあり方を大きく見直す必要があります。情報セキュリティリスクを低減するための仕組みづくりはもちろん、従業員一人一人が適切な行動を取らなくてはなりません。
ISO 9001:2015 の 7 つの品質管理原則
- 常に顧客に焦点を当てる
- リーダーシップ
- 全員のコミットメント
- プロセスアプローチ
- 改善
- 証拠に基づいて意思決定を行う
- 関係を管理する
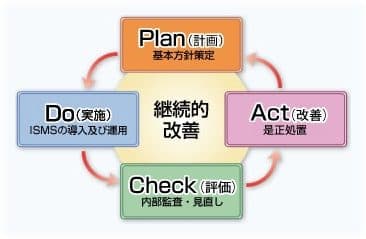
まとめ
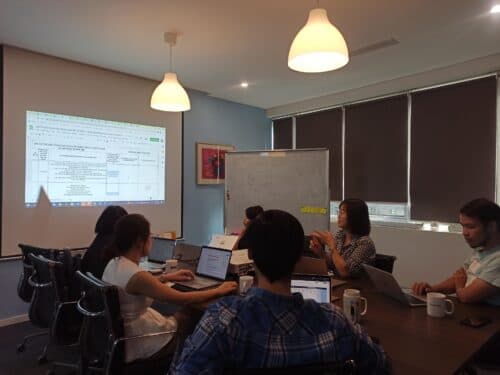
今年はISO認証の重要性を認識し、全社員がISO認証の勉強に力を入れています。
ISO認証取得を目指し、NALはお客様に最高のサービスをお届けすることをお約束します。